みなさん、こんにちは。ネットワールドでSA(ソリューションアーキテクト)として活動している後藤です。
前回記事で、「Azure Arcで接続されたWindows Server 2025に対するホットパッチが追加料金不要になりました」と紹介させていただきました。
前回記事はこちらです。
かなり時間が空いてしまいましたが、Windows Server 2025でホットパッチを有効化する手順を追いかけたいと思います。
時間が空いてしまった理由は、前回記事にも書きましたが、2026/06のホットパッチがキャンセルされ通常の累積アップデートになってしまったためで、6月、7月と累積アップデートが続き、ホットパッチ対応の更新プログラムがリリースされたのが2026/08になってしまったためです。
ようやくホットパッチ対応更新プログラムがリリースされましたので、まっさらのWindows Server 2025でホットパッチを有効化し、実際にホットパッチでアップデートを行うステップを追いかけていきます。
- 1:最初に注意事項とお願い
- 2:ホットパッチを有効化するWindows Server 2025の準備
- 3:ホットパッチの有効化
- 4:VBS(VSM)の有効化
- 5:(改めて)ホットパッチの有効化
- 6:AUMによるホットパッチ適用
- 7:本当に再起動していないのか?
- 8:まとめ
1:最初に注意事項とお願い
本記事は、筆者の知りうる公開情報と実機検証をもとに記述しています。
内容については、正確を期することを心がけていますが、万が一誤った記述があればご指摘いただけると幸いです。
また、Microsoftの公式見解が必要な場合は、Microsoftサポートまでお問い合わせいただけますよう、よろしくお願いします。
なお、執筆時点(2026年8月下旬)で、AzureポータルのAzure Arcのページの一部が、なぜか日本語ではなく英語で表示されてしまっています。
スクリーンショットはそういった環境で取得していますので、英語表示になってしまっている点をご了解いただければ幸いです。
2:ホットパッチを有効化するWindows Server 2025の準備
今回、ホットパッチを有効化するWindows Server 2025として、以下のような環境を準備しました。
- Hyper-V上で稼働する第二世代仮想マシンに、Windows Server 2025 Datacenterをインストール
- インストールは、MSDNからダウンロードした2026/07の累積アップデートが適用されたメディアを使用して実施。言語は日本語版。
- Azure Arc対応サーバーとして、Azureに接続済み
- Windows Serverのライセンスは、Azure Arcによる従量課金ライセンス
従量課金ライセンスは、Azure Arc接続の際に有効化しています(画面1)。
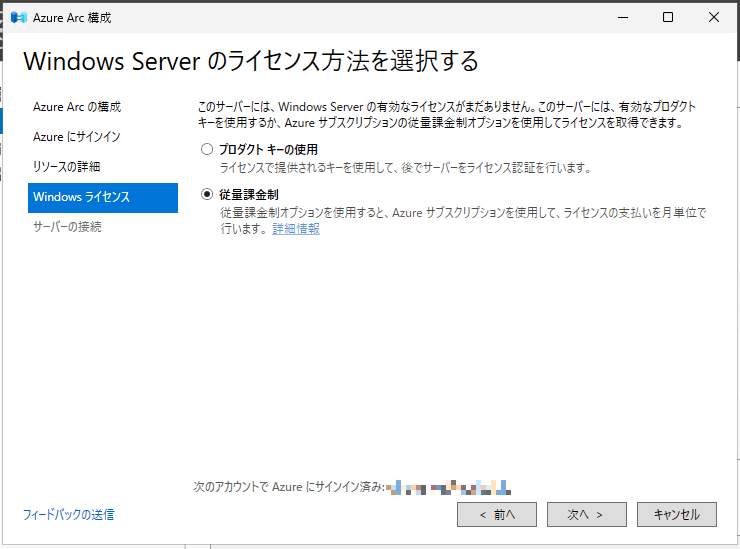
Azure Arcに接続する以外は、全くいじっていないまっさらなWindows Server 2025です。
このWindows Server 2025に対して、ホットパッチを有効化していきます。
3:ホットパッチの有効化
ホットパッチの前提条件や有効化の手順は、前回記事でも紹介しました。
概略は前回記事で把握いただいていると思いますので、ちょっと細かく見ていきたいと思います。
Azure Arcに接続したWindows Server 2025でホットパッチを有効化するには、Azure Arcに接続されたWindows Server 2025をAzureポータルで表示し、Overviewのページにて「Hotpatch」のアイコンをクリックすることで、有効化を行うウィンドウが表示されます(画面2)。
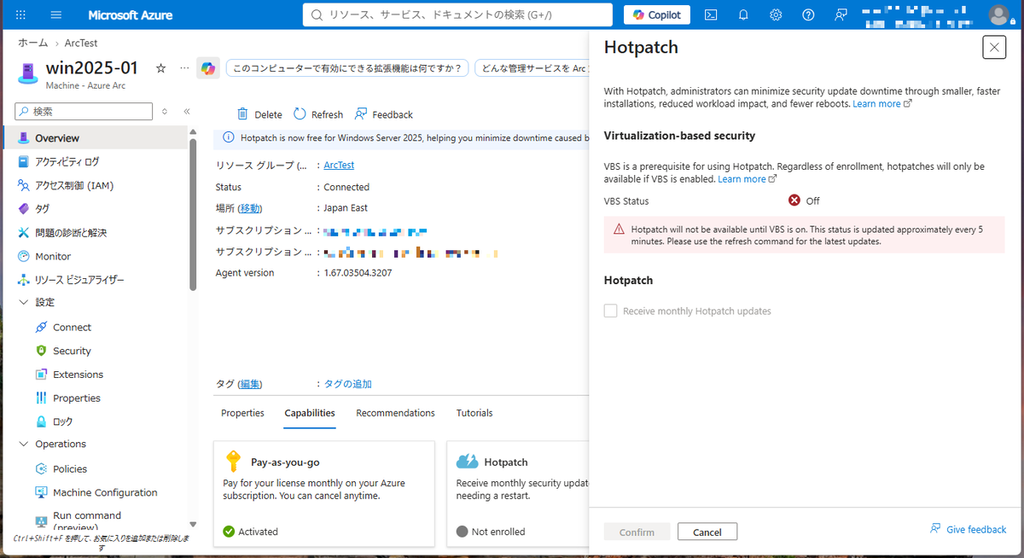
何もなければ、この画面で「Receive monthly Hotpatch updates」にチェックを入れて「confirm」をクリックすれば完了なのですが、画面2ではホットパッチを有効化するための前提条件である「仮想化ベースのセキュリティ(Virtualization-Based Security:VBS)」が有効ではないと表示されています。
前提条件をクリアしないとホットパッチが有効化できないのは道理なので、VBSを有効化しましょう。
4:VBS(VSM)の有効化
VBSというか仮想化セキュアモード(VSM)の有効化はWindows Server 2025での作業になります。
最初に、VSMが有効化されているかを確認するために、以下のPowerShellを実行します。
Get-CimInstance -Namespace 'root/Microsoft/Windows/DeviceGuard' -ClassName 'win32_deviceGuard' | Select-Object -ExpandProperty 'VirtualizationBasedSecurityStatus'
今回準備した環境でのコマンドレット実行結果が画面3になります。
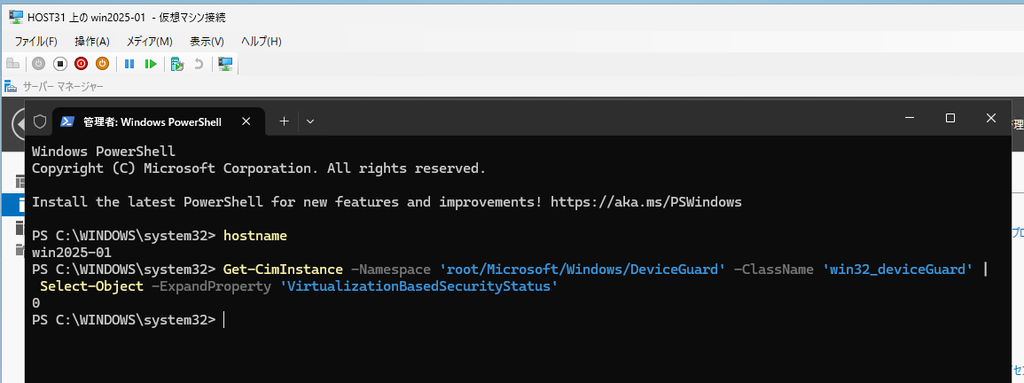
戻り値が「2」以外の場合はVSMが有効化されていませんので、VSMを有効化します。これもPowerShellで実施します。
New-ItemProperty -Path 'HKLM:\System\CurrentControlSet\Control\DeviceGuard' -Name 'EnableVirtualizationBasedSecurity' -PropertyType 'Dword' -Value 1 -Force
PowerShell的にはレジストリキー「EnableVirtualizationBasedSecurity」を追加して値を「1」に設定、って感じですね。
実行結果は画面4になります。
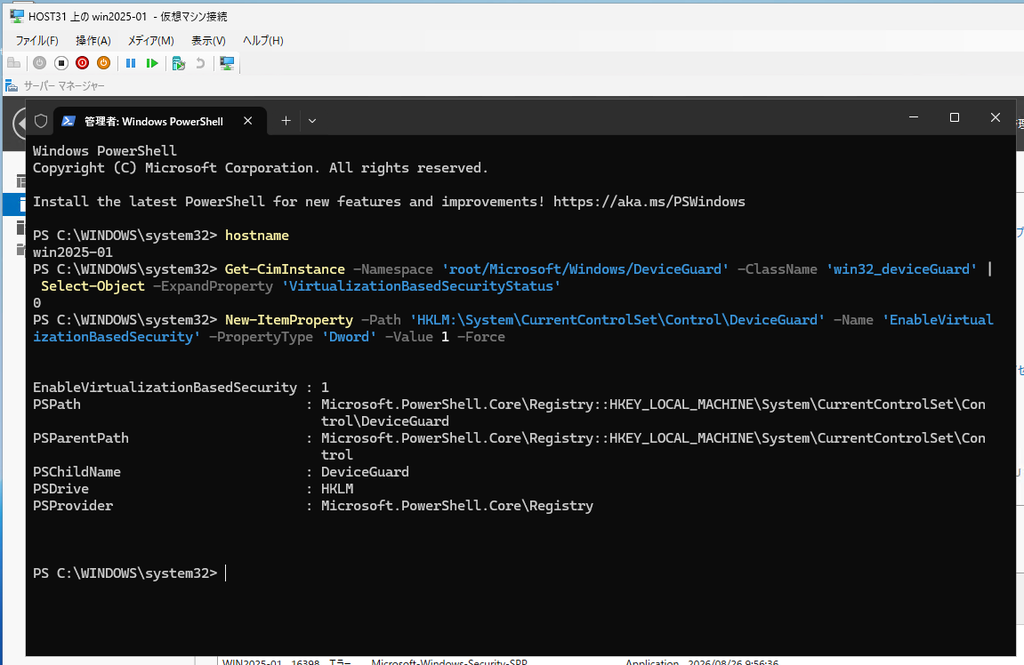
レジストリが追加されました。
この作業を行った場合は、OSの再起動が必要になりますので、仮想マシンを再起動します。再起動後、画面3と同じコマンドレットを実行してステータスを確認します(画面5)。
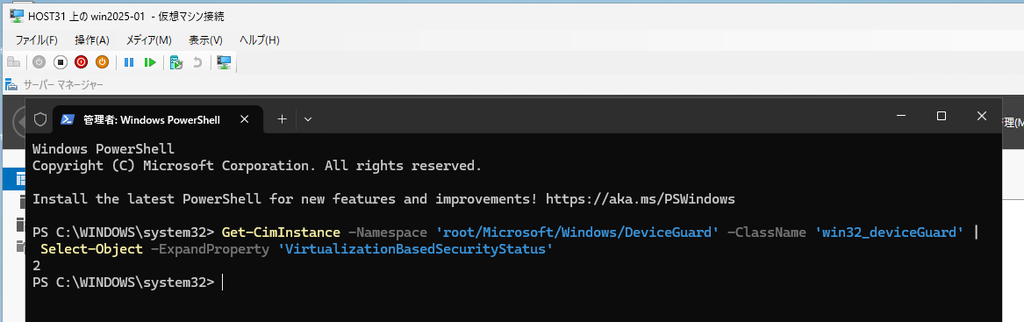
今度は「2」が返ってきますので、問題なく作業終了となります。
ここで「2」以外が返ってくる場合には、第二世代仮想マシンではないとか、セキュアブートが有効になっていないとか考えられますので、仮想マシンをチェックしてみてください。
5:(改めて)ホットパッチの有効化
Windows Server側での作業が終われば、Azureポータル側でホットパッチが有効化できるようになっているはずです(画面6)。
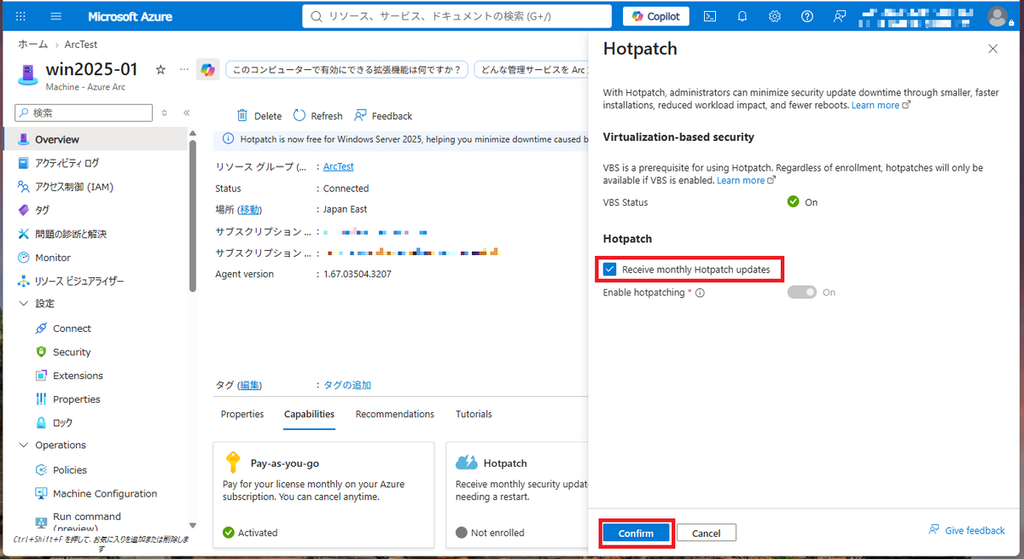
画面6のように「Receive monthly Hotpatch updates」にチェックを入れて「confirm」をクリックして完了です。
しばらく待つと設定完了のお知らせが表示されます(画面7)。
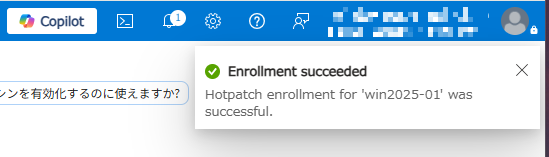
もしVBSのステータスが「オフ」の状態だった場合には、Windows Server側のステータスがAzure側に届いていない可能性があるので、5分程度待機してください。
6:AUMによるホットパッチ適用
実際にAzure Update Manager(AUM)を使用して、ホットパッチを適用してみましょう。
AUMの有効化は非常に簡単なのでポイントだけ紹介しますと、まず定期評価を有効化する際に、ホットパッチが「有効」であることを確認してください(画面8)。
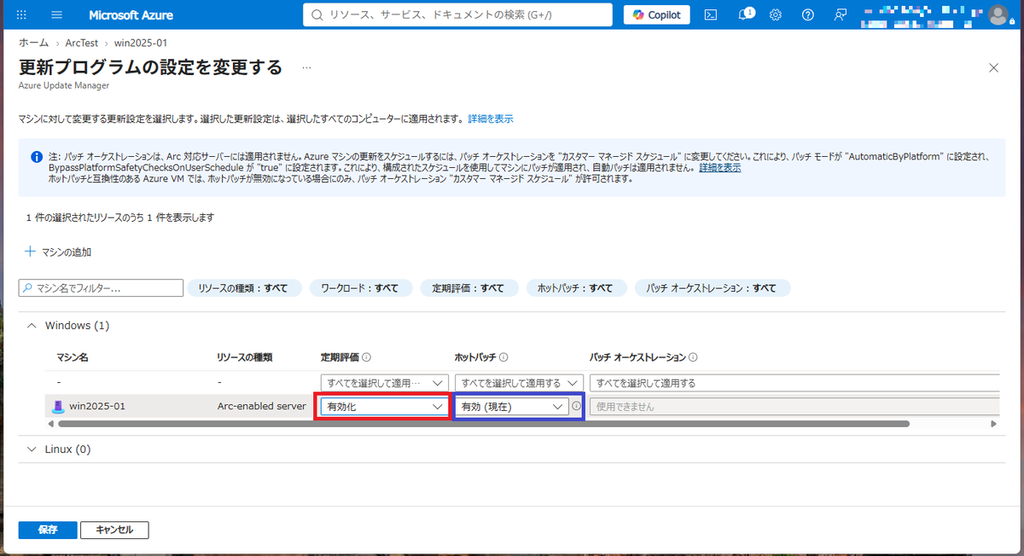
画面8のように現在値が「有効」だと思いますが、念のため確認してください。
この状態でAUMにて「更新プログラムの確認」を実行すれば、ホットパッチ対応の更新プログラムが検出されるはずです(画面9)。
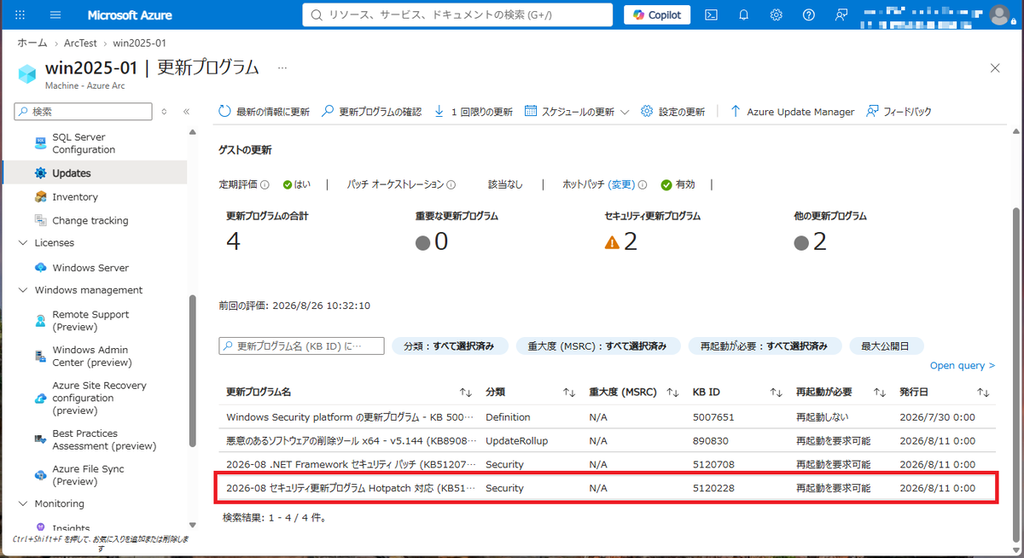
ここまでくれば、あとは適用するだけですね。
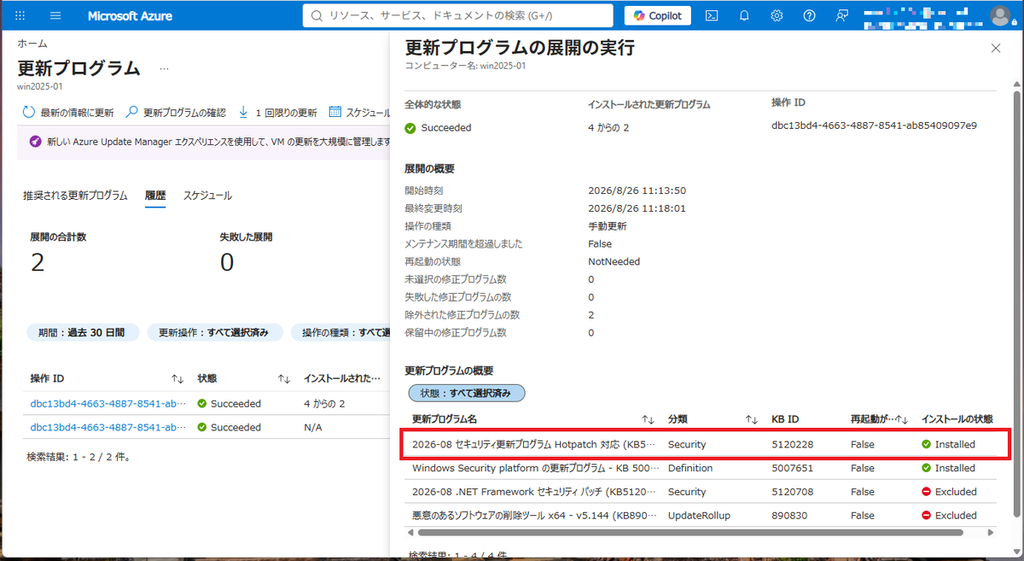
ホットパッチ対応の更新プログラムと再起動が不要なアップデートだけを選択して適用すれば、OS再起動を伴うことなく8月のセキュリティ更新が適用できます(画面10)。
7:本当に再起動していないのか?
ホットパッチでよくあるのが「本当に再起動していないの?」という疑問ですが、対象のWindows Server 2025でホットパッチを適用前後に「winver」コマンドをたたいてみました(画面11)。
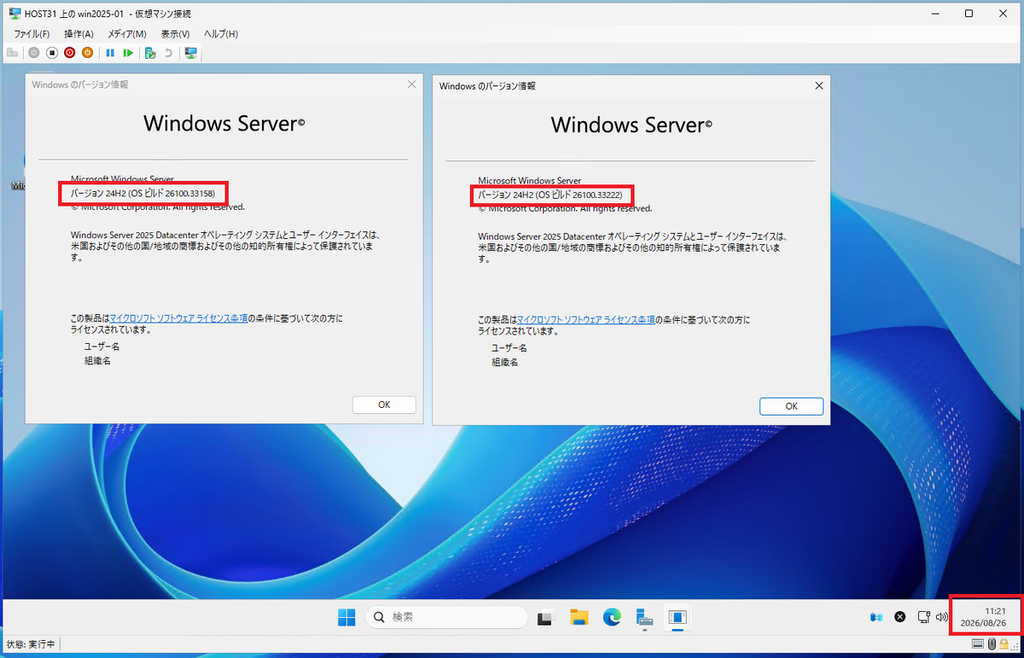
再起動していたら、ホットパッチ前の「winver」のウィンドウは消えているはずですが、このようにきれいに残っています。
実行前のビルド番号は「33158」で実行後に実行した「winver」のウィンドウではビルド番号が「33222」へ更新されています。スクリーンショットを取得した時間も表示していますが、2026/08/26 11時頃と、画面10でのAUMの実行時間とも矛盾しないことがお分かりいただけるかと思います。
このように、OS再起動なしでもビルド番号が更新されているところからもホットパッチで更新プログラムが適用出来ていることがお分かりいただけると思います。
8:まとめ
非常に簡単なステップでホットパッチが有効化可能で、AUMによってホットパッチ対応更新プログラムが適用できることがお分かりいただけたかと思います。
ホットパッチはWindows Serverの運用を大きく変えるものだと思いますので、ぜひ積極的に使ってみてほしいと考えています。
ホットパッチを利用するためだけでも、Azure ArcによるAzureに接続する価値があるかと思いますので、ぜひAzure ArcによるAzure接続を検討してみてください!
▼▼▼▼▼▼▼▼▼▼▼▼▼▼▼▼▼▼▼▼▼▼
ネットワールドが開催する 年に一度の大イベント
【 Networld Wiz 2026 】お申込み受付中!!
本ブログでご紹介したメーカーもイベントへ出展します!
セッション & ブース出展情報 随時更新中
▼ぜひチェックしてください▼
書いた人:後藤 諭史(Satoshi GOTO)
ソリューションアーキテクト部所属。
専門はWindows Server Hyper-VやAzure LocalといったMicrosoft仮想化技術。Microsoft SDN(Hyper-V Network Virtualization)などのWindows Server ネットワーク技術も。
Microsoft オンプレ技術以外にも、エンタープライズネットワークとかMicrosoft Azureとか、運用とか。
ネットワークやハードウェアといった物理層に近いところが大好きな、昔ながらのインフラ屋さん。得意技はケーブル整線。
Microsoft MVP for Cloud and Datacenter Management(2012-2027)
Microsoft MVP for Microsoft Azure(2024-2027)
Microsoft Top Partner Engineer (2026)
執筆記事一覧:https://blogs.networld.co.jp/archive/author/goto-satoshi-nw
