はじめに
皆様、こんにちは!
ネットワールド SEの福村です。
Private Linkを用いて閉域でAVDへ接続を検証を実施しました。手順と内容を自分の中で整理する意味合いも兼ねて、検証内容を記載します。
Private Linkとは
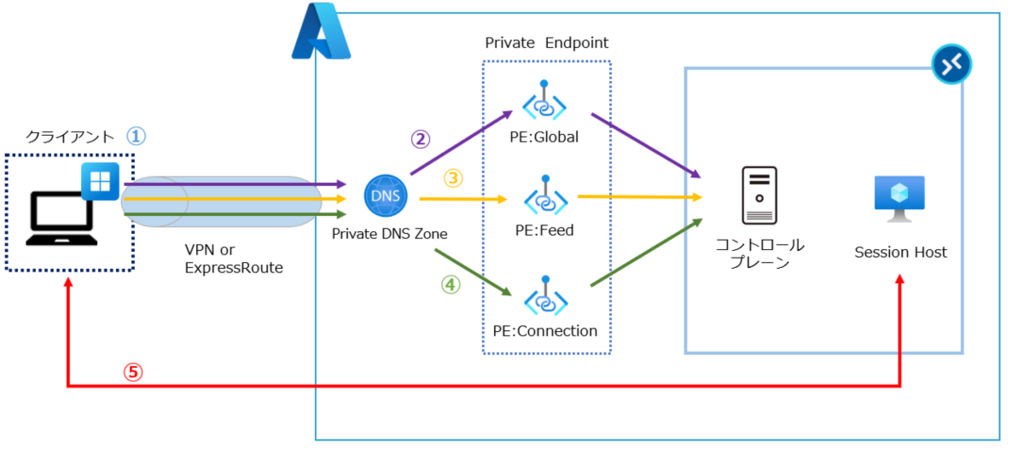
Azure Virtual Desktop PrivateLink は、AVDのコントロールプレーンへの通信をAzure Private Endpoint 経由の閉域通信へ変更する機能です。
通常はインターネット経由であるWorkspace情報取得(Global)、公開リソース一覧取得(Feed)、接続制御(Connection Broker / Gateway)をMicrosoftのバックボーンネットワーク上のプライベート通信へ移行することができます。これによりVPN またはExpressRouteを利用して、ユーザー端末およびセッションホストから AVD サービスへの通信を閉域化できます。Private DNS Zoneを用いた名前解決構成が必須となります。
注意点
Private Linkにより閉域化されるのはAVD Control Planeへの管理通信(Global / Feed / Connection)です。
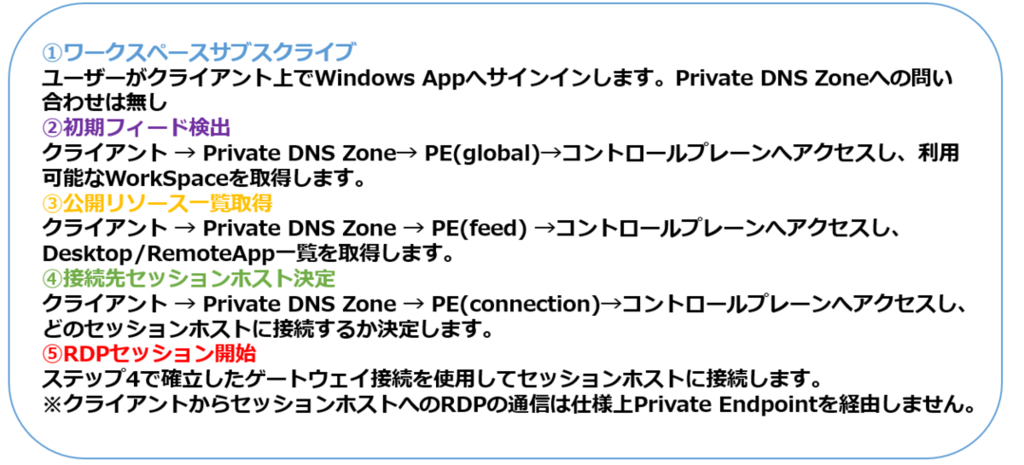
※クライアントとセッションホスト間のRDP通信そのものは Private Endpointを経由しません。
※ネットワークの構成によって、RDPの通信はVPNやExpress Routeを経由します。
※オンプレ環境から接続する場合はAzure DNS Private Resloverを用いた名前解決が必要になります。
接続概要図
Private Linkを経由したセッションホストへの大まかな接続の流れは、以下になります。
手順概要
手順としては以下になります。今回はホストプールなどのAVDに必要なリソースは一通り作成済みです。
※今回の接続元端末は同じVNet内のVM(仮想マシン)から接続しています。オンプレ環境からアクセスする場合はAzure DNS Private Resloverを用いた名前解決が別途必要になります。
- Private Endpoint作成(Connection、Feed、Global)
- パブクリックルート遮断
- 接続確認
Private Endpoint作成
AVDで利用するPrivate Endpointを作成します。
以下のサブリソースをそれぞれ作成します。
- Connection
- Feed
- Global
Private Endpoint作成(Connection)
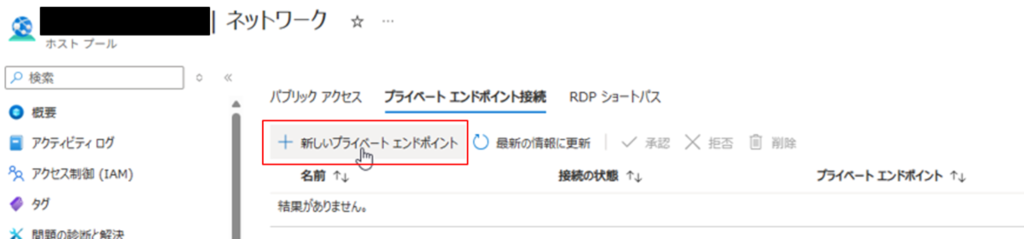
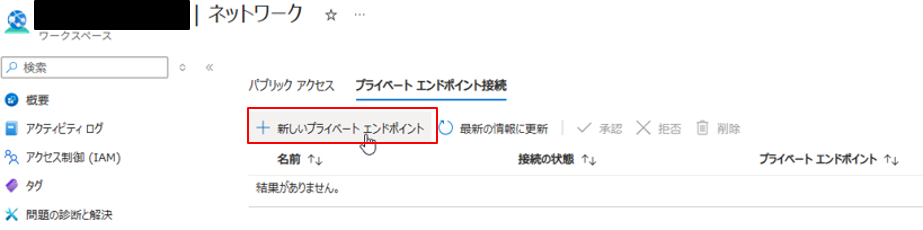
ホストプールのネットワークの項目から新しいプライベートエンドポイントを選択します。
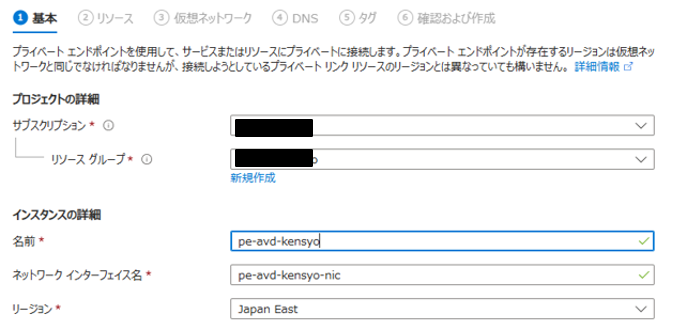
名前を入力します。
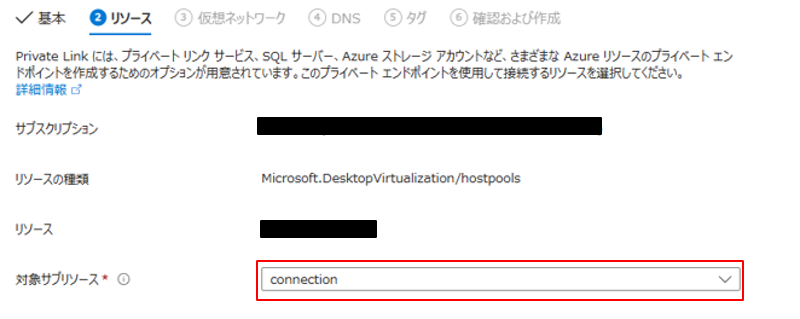
対象のサブリソースでconnectionを選択します。
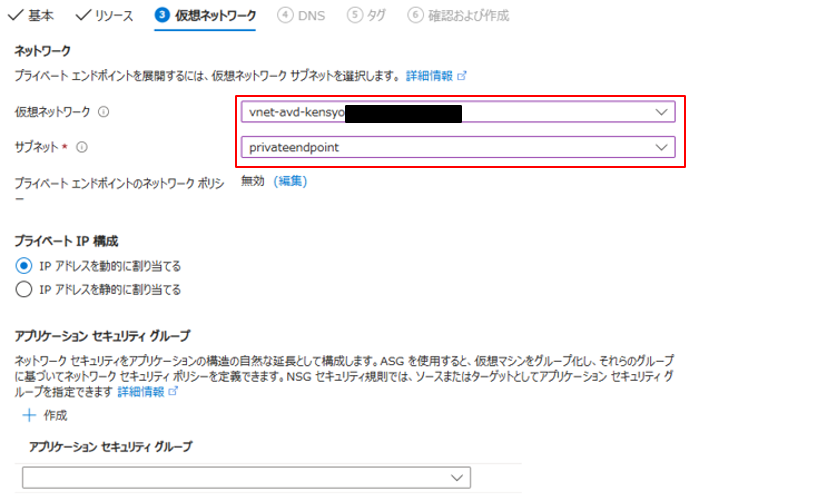
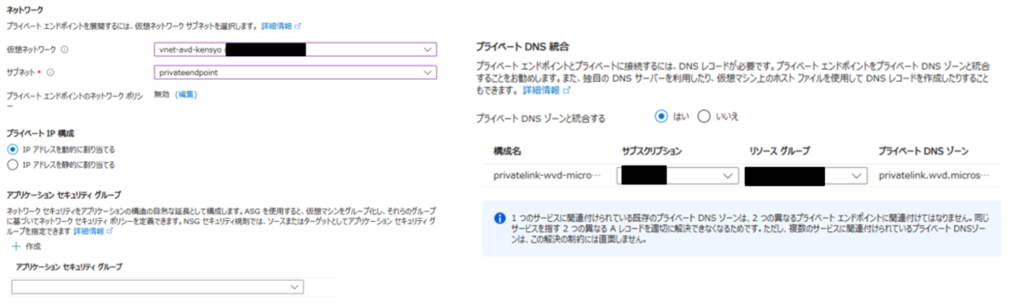
Private Endpointを展開するネットワークとサブネットを選択します。
IPアドレスは動的に割り当てを選択しています。
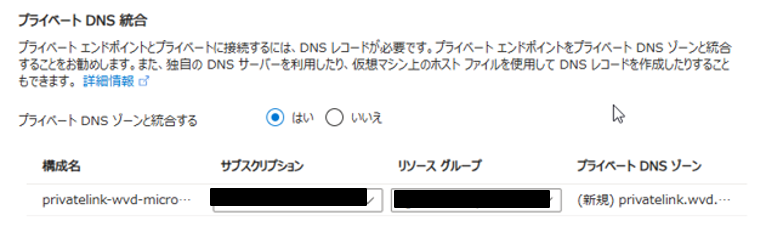
Private DNS Zoneを展開する場所を指定し、展開します。
Private Endpoint作成(feed)
ワークスペースのネットワークの項目から新しいプライベートエンドポイントを選択します。
名前を入力します。
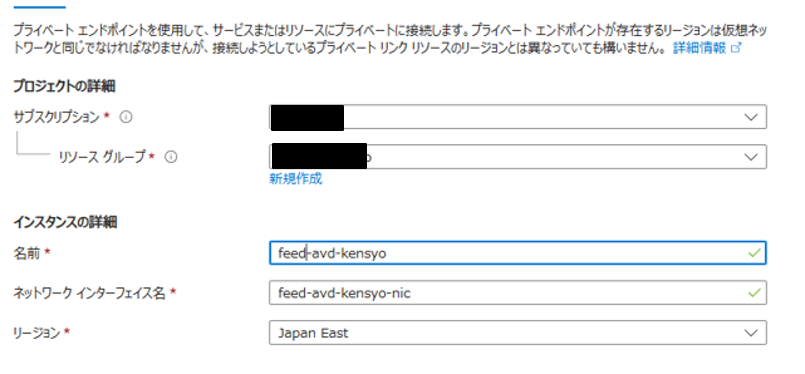
対象のサブリソースでfeedを選択します。
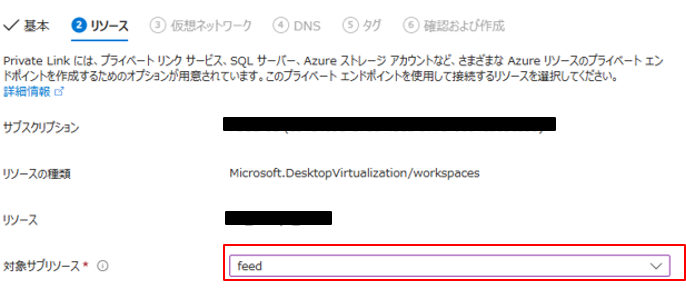
仮想ネットワークとDNSの設定は先ほど選択したのと同様の場所を指定し、作成します。
Private Endpoint作成(global)
再びワークスペースのネットワークの項目から新しいプライベートエンドポイントを選択します。
名前を設定します。
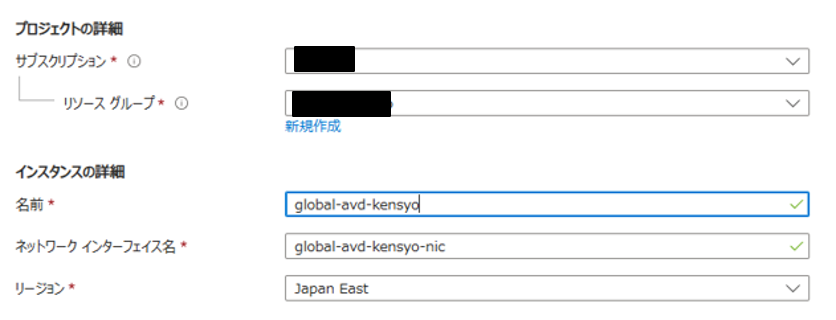
サブリソースでglobalを選択します。
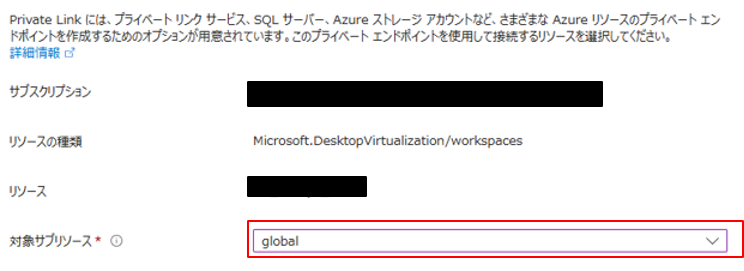
仮想ネットワークとDNSの設定は先ほど選択したのと同様の場所を選択し、作成します。
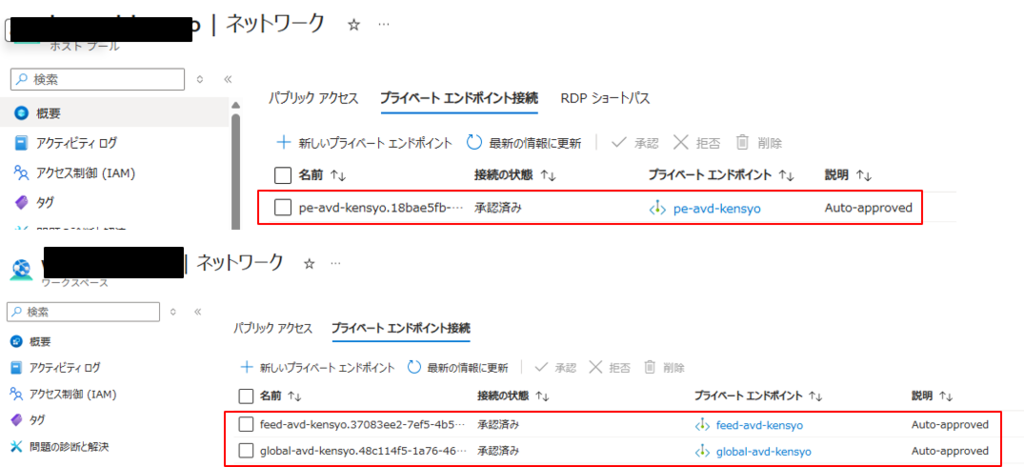
ホストプール及びワークスペースに作成したPrivate Endpointが紐づいていることを確認します。
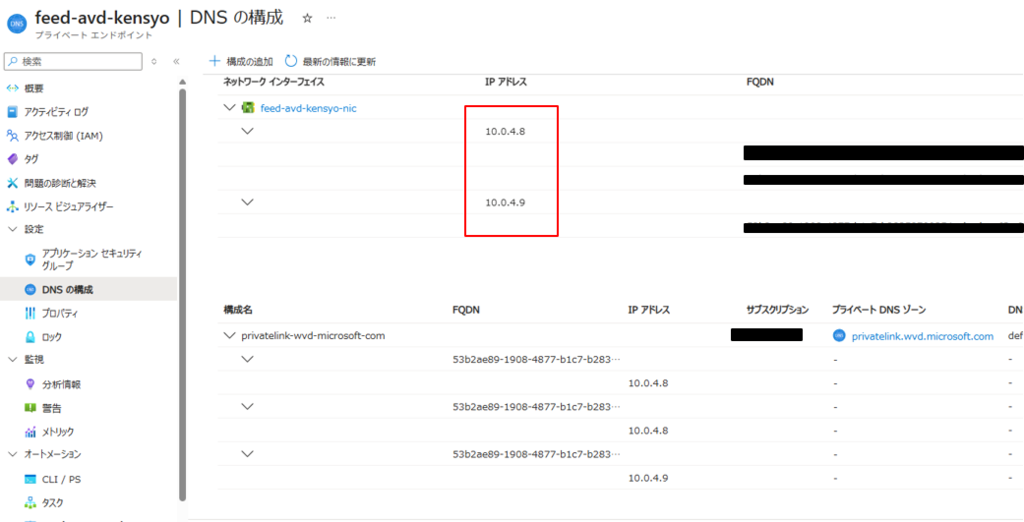
展開したPrivate EndpointのDNSの構成から割り当たっているプライベートIPアドレスを確認できます。
パブクリックルートの遮断
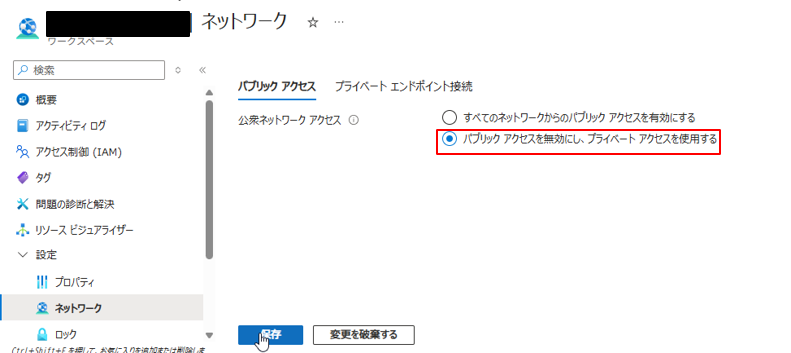
プライベートエンドポイントの紐づけが確認できたので、パブリックネットワークアクセスを遮断します。
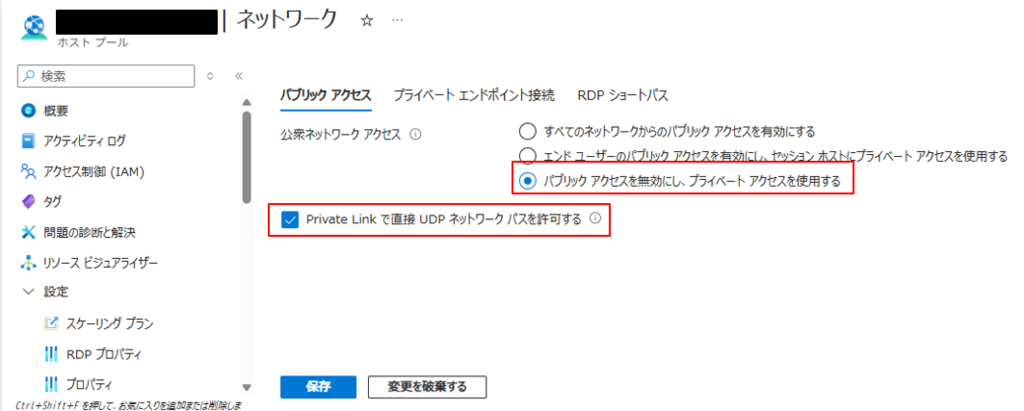
ワークスペースのネットワークから「パブリックアクセスを無効にし、プライベートアクセスを使用する」を選択し、保存します。
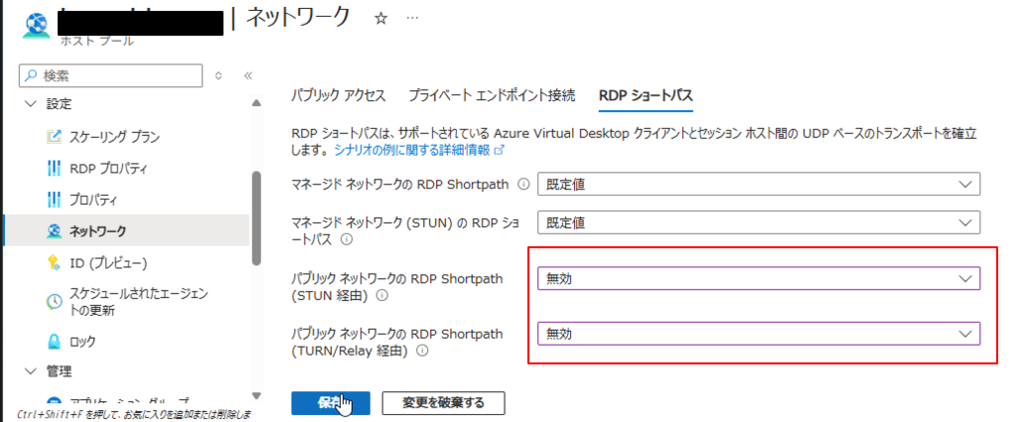
ホストプールのネットワークのRDPショートパスで以下の項目を無効にします。
・パブリックネットワークのRDPShortpath (STUN経由)
・パブリックネットワークのRDPShortpath (TURN/Relay経由)
ホストプールのネットワークから「パブリックアクセスを無効にし、プライベート アクセスを使用する」を選択します。「Private Linkで直接UDP ネットワークパスを許可する」へチェックし、保存します。
接続確認
VNet内のクライアント端末(VM)からアクセス確認を実施します。
Windows Appでサインインを実施してセッションホストに接続します。
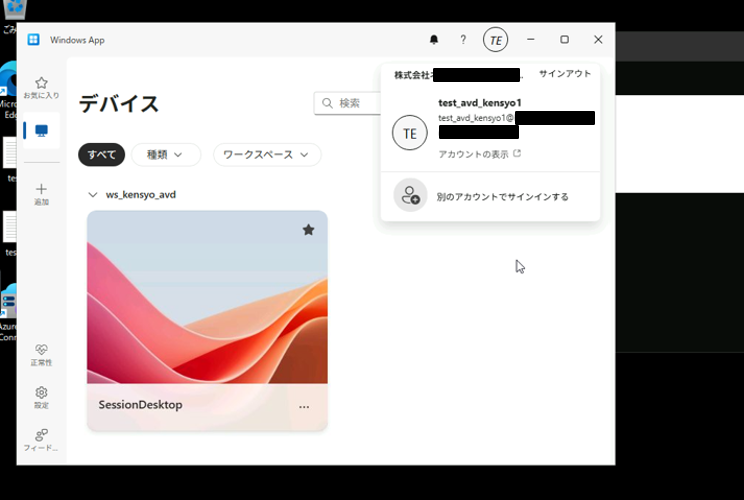
セッションホストにサインインできました。
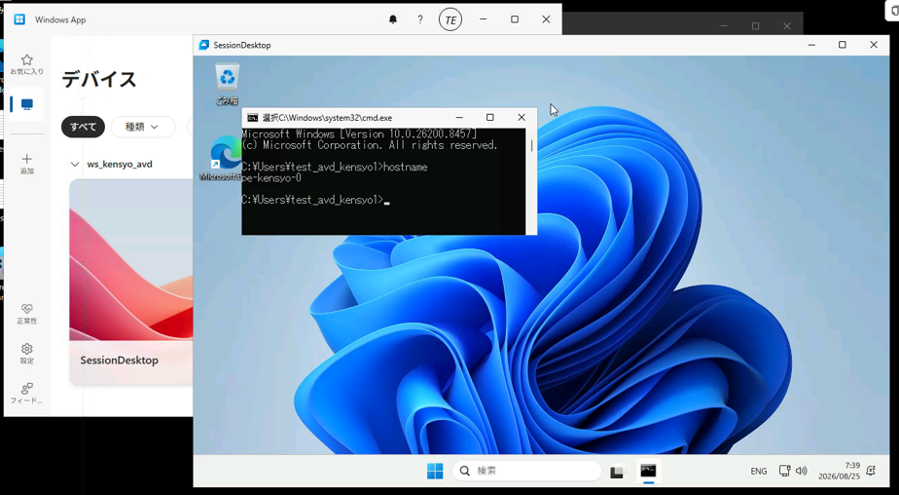
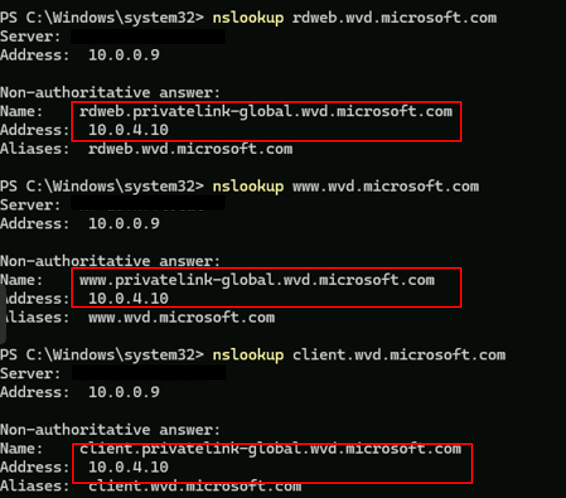
AVDのコントロールプレーン向けにクライアント端末から名前解決の確認コマンドを実施するとFQDNがPrivate Endpoint経由かつプライベートIPアドレスが返ってきています。
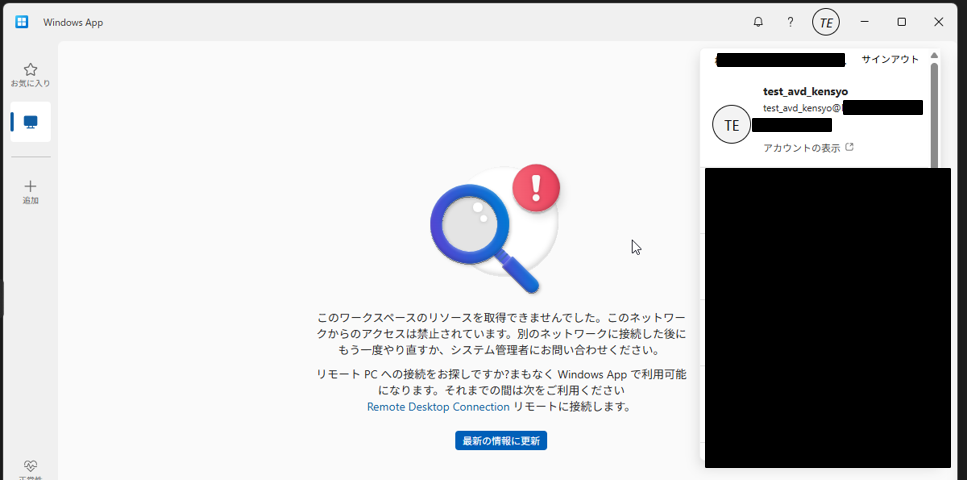
パブリックネットワークからのアクセスを遮断しているため、閉域網に接続していない端末からWindows Appへサインインすると割り当たっているワークスペースが見えない状態です。
*******************************************************************
本ブログに掲載されている内容は、執筆時点の情報および筆者の知見に基づいています。
内容の正確性や最新性については可能な限り配慮しておりますが、
その完全性や有用性を保証するものではありません。
本ブログに記載されている見解や意見は、筆者個人のものであり、
当社の公式な見解、方針、または保証を示すものではありません。
本ブログの情報を利用したことにより生じたいかなる損害についても、
当社および筆者は一切の責任を負いかねます。
製品の導入や設定、運用にあたっては、各ベンダーの公式ドキュメントや
契約内容をご確認のうえ、自己責任にてご判断ください。
*******************************************************************
ネットワールドが開催する 年に一度の大イベント
【 Networld Wiz 2026 】お申込み受付中!!
本ブログでご紹介したメーカーもイベントへ出展します!
セッション & ブース出展情報 随時更新中
▼ぜひチェックしてください▼

