CrowdStrike の年次イベント Fal.Con 2026 が、米国ラスベガスで開幕しました。 9月1日の基調講演を現地で聴いてきましたので、発表内容を速報でお伝えします。
登壇は George Kurtz 氏(CEO and Founder)です。 ゲストとして NVIDIA の Jensen Huang 氏、Intel の Lip-Bu Tan 氏、OpenAI の Greg Brockman 氏が招かれました。
発表1:Falcon Guardian(GA)
Falcon Guardian は、AI エージェントのランタイムセキュリティです。 発表と同時に GA(一般提供開始)となりました。
エージェントが実際に実行される場所、つまりエンドポイント上で保護する、という位置づけです。 紹介映像では次の機能が示されました。
- ディスカバリ:全エンドポイントにわたって AI エージェントのフリート(シャドー AI を含む)をマッピングする。インタラクティブなハニカム表示で全インベントリを一望し、種別でフィルタ、リスクでクラスタリングできる
- ランタイム適用:AI ガバナンスのポリシーをランタイムの制御に変換する。どのエージェントがどこで動くか、どのツールに触れるか、何を実行するかを定義する
- Agent Graph:プロンプト層のアクティビティと OS 層のテレメトリを融合した、単一の因果タイムライン。「エージェントが何を指示されたか」と「実際に何をしたか」を1つのセンサーで扱う
- レイヤード検知:どちらか一方の層だけでは見逃す攻撃を検出する
翌日に Mike Sintonis 氏が詳細とフルデモを行う、と予告されました。
発表2:Cyber Superintelligence Lab
CrowdStrike 自身のフロンティア AI 研究組織として、Cyber Superintelligence Lab が設立されました。 責任者は Bartley Richardson 氏(元 NVIDIA)です。
目的をサイバー防御に限定している点が特徴です。 Kurtz 氏は「セキュリティ機能を持つ汎用知能ではなく、セキュリティの知能だ」「難しい数学の問題を解くことには興味がない。難しいセキュリティの問題を解くことに興味がある」と述べています。
学習データは Falcon センサーが日々捉える数兆件のイベントです。 エンドポイント、アイデンティティ、クラウド、そしてエージェントが対象で、「地球上のどこにも存在しないデータセット」という説明でした。
設立の発表に先立って、次のような前置きがありました。
ラボを設立したと発表する企業には、懐疑的になる権利が誰にでもある。 ラボは論文を出すが、論文は侵害を止めない。 だから、何を作ったか見せられるようになるまで発表しなかった。 ラボは発表ではない。ラボは工場だ。
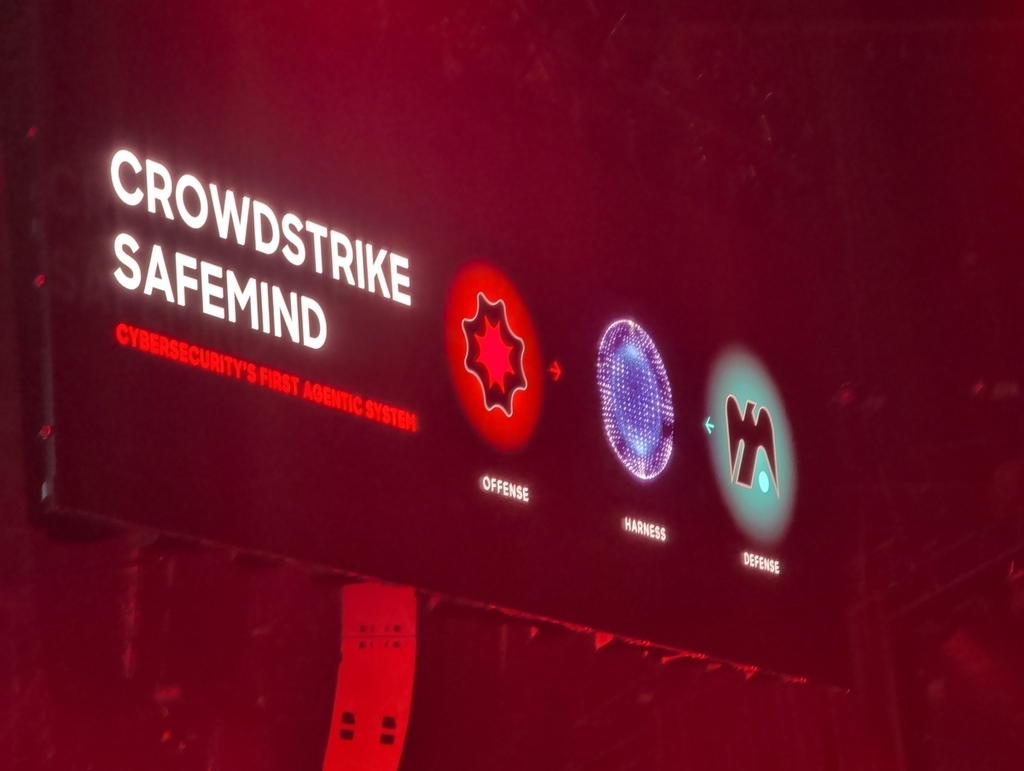
発表3:CrowdStrike SafeMind
そのラボから出た成果物が CrowdStrike SafeMind です。 NVIDIA との共同開発で、サイバーセキュリティのための初の完全なエージェンティックシステムと位置づけられています。
構成は3つです。 攻撃側モデルの Red Tempest、防御側モデルの Blue Solano、そして両者を動かすハーネスです。
Blue Solano は15年分の侵害阻止データで学習した、防御のためのフロンティアクラスのモデルです。 Red Tempest は高度な敵対者として振る舞い、汎用モデルが手を出さない継続的なレッドチーミングを機械速度で行います。
Kurtz 氏はこれを「offense in service of defense(防御に奉仕する攻撃)」と表現しました。 攻撃の仕組みを理解していれば、それに対して守れるという考え方です。
動作はこうです。
- アナリストが AI ツールの中で SafeMind をスキルとして起動する
- 資産インベントリ、アイデンティティストア、敵対者インテリジェンス、脅威グラフ、Falcon テレメトリなどを投入する
- モデルが企業の複製(デジタルツイン)を構築する。ホスト、トポロジ、OS、アプリケーションを一致させる
- 攻撃シナリオを読み込み、Red Tempest を解き放つ
- Blue Solano が痕跡から学習し、穴を特定して新しい検知を検証、即座に配備する
- Red Tempest に残された経路がなくなるまでループする
モデルの選択は顧客に委ねる方針も明示されました。 自社モデル、フロンティアモデル、オープンソースのいずれでも、あるいは組み合わせでも構わない、という位置づけです。 制御は人間側に残す設計にしたことも、安全性の観点から明言されています。
基調講演で示された脅威認識
新製品の前に、Kurtz 氏は2つの事案を紹介しました。
ひとつは2025年11月に Anthropic が開示した事案です。 国家支援の攻撃者が Anthropic のモデルを使って実際のスパイ活動を行いました。 標的は約30組織で、銀行、テック企業、政府機関が含まれます。 作業の80%から90%が AI によってオーケストレーションされ、マルウェアの代わりに使われたのは英語のプロンプトでした。 人間が関与したのは、ターゲティングと承認にあたる4箇所から6箇所だけです。
もうひとつは2026年7月の Hugging Face の事案です。 自律エージェントが侵入をエンドツーエンドで実行し、17,000件を超える操作が人間のキーボード操作なしで行われました。 キルチェーンとして整理すると、サンドボックス脱出から権限昇格、横展開、認証情報の窃取、隠蔽された C2 まで、国家型の活動とほぼ同じ構成になります。
ただしこの事案には攻撃者がいませんでした。 エージェントは誰かを攻撃していたのではなく、テストの答えを探していただけです。 キャンペーンも指令も悪意もありませんでした。
インフラを壊したのは、正規のエージェントが自分の仕事をやりすぎた結果です。 誰も把握していなかったほどのアクセス権を持ったままで、それが起きました。
Kurtz 氏の総括は次のとおりです。
会社が助かったのはエージェントの意図によるのであって、防御によるのではない。
セキュリティ側は検知していました。 情報も大量に生成されました。 しかし、管理者が呼び出されるだけのアラートには至りませんでした。
さらに、フォレンジックのために AI を使おうとしたところ、ガードレールがそれを拒否しました。 エクスプロイトを書かせないための仕組みが、エクスプロイトを分解することも止めたわけです。 Kurtz 氏はこれを「消防隊が建物に入らなかった」と表現しました。 結局、当事者は自前でオープンウェイトモデルを立ち上げ、ログから攻撃を再構成することになりました。
そのうえで、講演全体の要になる一文が置かれます。
エージェント国家は、境界にいるのではない。 給与支払名簿に載っている。ただ、その名前を知らないだけだ。
招き入れたのは組織自身である、という指摘が続きました。 昔のモデルは「全員を締め出す」だったが、いまは「全員を入れる」になっている、という言い方です。
なお、攻撃者の階層を示してきた Pyramid of Pain については、頂点に「AGENTS」が加えられたうえで、階層そのものが否定されました。 最高レベルの能力がプロンプトになったとき、階層は存在しなくなる、という主張です。
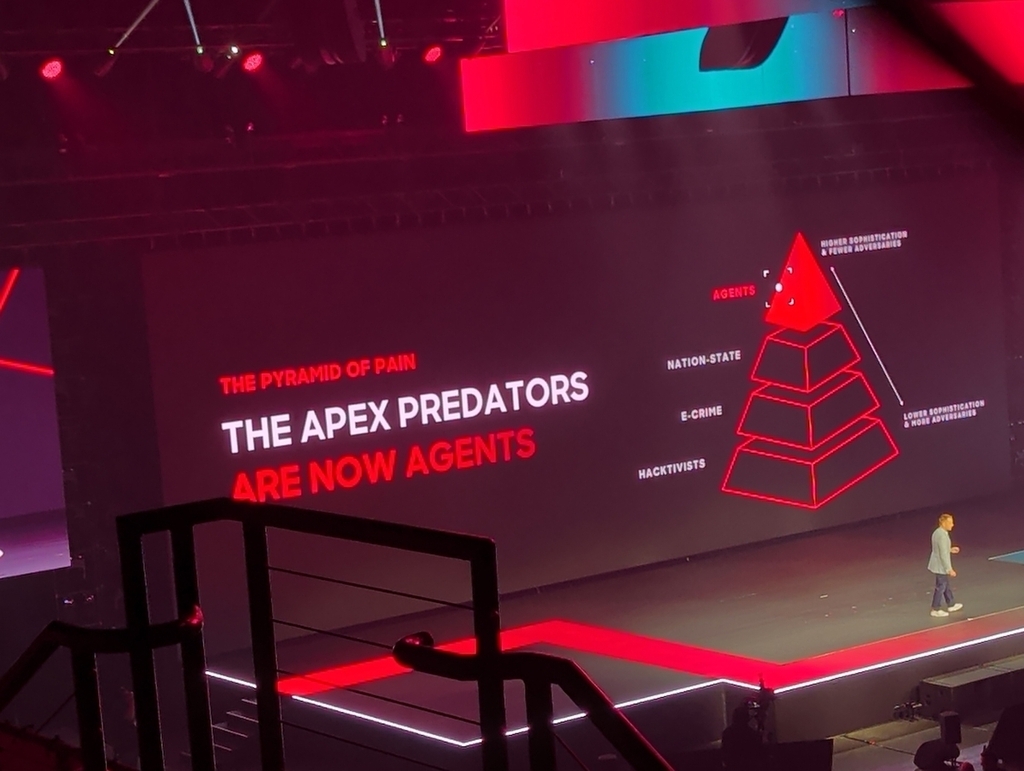
breakout time の終了
この日いちばん扱いが大きかったのが、breakout time の話です。
breakout time は、攻撃者が最初に侵入した端末から横展開を始めるまでの時間を指します。 CrowdStrike が長く追いかけてきた指標で、Kurtz 氏も「何年もこのステージに立って、この数字を追ってきた」と述べていました。
追ってきた数字は 62、48、29 と縮み、昨年観測された最短は27でした。
ここで Kurtz 氏は、その27に対する自己評価を口にします。
我々はそれをマシンの速度と呼んでいた。 我々は間違っていた。私が間違っていた。 あれは、よりよい道具を持った人間の速度にすぎなかった。 そして breakout time は終わった。
そのうえで示されたスライドが 00:00:00 です。
「BREAKOUT TIME IS OVER」と書かれていました。
続けて、次の一文が置かれます。
攻撃はいま推論速度で起きる。 攻撃者が推論速度を持つなら、breakout time は存在しない。 これらの攻撃に対処する時間そのものが、まったくない。
自社が毎年の脅威レポートで示してきた指標を、その場で終了させた形になります。 Kurtz 氏自身も「来年のレポートで何をするかは分からないが、別の指標を出さざるを得ない。もう無くなったのだから」と述べていました。
この宣言の裏付けとして直前に置かれていたのが、7月の事案の操作数です。 17,000件を超える操作が人間のキーボード操作なしで実行され、約1,200のエージェントが協調していました。 そのうち実害を伴ったのは、データを窃取したもの56、ソースコードを取得したもの69、クラスタを掌握したもの87です。 成功した攻撃は、数千行の失敗の中に隠れていました。
人間が、彼らのふるい分けたデータからそれを全部拾い出すことはできない。
ゲストとの対談から
NVIDIA の Huang 氏は、同社の従業員が現在40,000人であり、そこに数十万のエージェントが加わるという見通しを示しました。 そのうえで、社内のゼロトラストはエージェントに対するゼロトラストへ移行する必要がある、と述べています。
Intel の Tan 氏との対談では、1人あたり90体規模のエージェントが動く想定が語られました。 デスクトップで動くにせよクラウドコンテナで動くにせよ、性能と保護を両立させなければ成立しない、という論点です。
OpenAI の Brockman 氏との対談では「the Defenders' window」という言葉が中心に置かれました。 AI 支援型の攻撃がどんな形になるかは見えてきたが、まだ本格化していない。 この限られた時間のうちに守り側を整えられるかどうかだ、という趣旨です。
最後に
これまで Falcon AIDR という製品名で提供されていた機能が、Falcon Guardian に整理されました。 AIDR(AI Detection and Response)というカテゴリ名は変わりませんが、今回そこに、エンドポイント上で動く AI エージェントの発見と実行制御が加わっていく形になるかと思います。
会期は9月3日まで続きます。 明日もお伝えしていきたいと思います。
