こんにちは、ネットワールドの藤田です。
先日、Zscalerの「Deception(ディセプション)」を実際に触る機会がありました。一言でいうと「攻撃者をだまして、罠に触れさせて検知する」仕組みです。触ってみた率直な感想は、「Zscalerの基盤ときれいに一体化していて、AIエージェント時代の攻撃にこそ効く仕組みだ」というものでした。
今回はその感想を交えながら、Zscaler Deceptionをご紹介します。
なぜ今、Deceptionが必要なのか
攻撃が「人の速度」ではなくなってきたから。これがすべての出発点です。
AIエージェント(自律的に動くAI)の広がりは、守る側だけでなく攻める側にも及んでいます。偵察から侵入、内部での探索までをAIが自動で進めるようになり、侵入から被害までの時間はどんどん短くなっています。人間の運用担当者が警報を見て、調べて、対処する——この流れが間に合わない場面が現実に出てきています。
こうした流れを受けて、AIエージェント時代に備えるセキュリティ強化策をまとめた「Priority Actions for a Mythos-ready Security Program - Aggressive Time Table(DRAFT)」でも、優先して取り組むべき対策のひとつにDeceptionが挙げられています。※Zscaler社ブログ
なぜDeceptionは効くのか
Deceptionが相手にするのは、社内を歩き回る攻撃者だけではない
Deceptionが見張るのは、攻撃の一場面ではありません。偵察から侵入後まで、攻撃の各段階におとりを仕掛けます。
まずイメージしやすいのは、侵入された「後」の場面です。盗まれた認証情報やマルウェアなどによって、外部の攻撃者がすでに社内に足がかりを得てしまった。あるいは、乗っ取られた端末やAIエージェントが、社内で勝手に動き始めている。攻撃者はそこから、価値のある情報やシステムを探して社内を歩き回ります(いわゆる横展開です)。この探索の通り道におとりを置き、触れた瞬間に検知する——これがDeceptionの代表的な使い方です。
一方で、侵入される「前」にも出番があります。攻撃者は本格的な攻撃の前に、外部に公開されたシステムを探して偵察します。この攻撃者の目に触れる領域(アタックサーフェス)に、外部公開のおとり(TIデコイ)をあらかじめ置いておくのです。そこに触れてきた相手の情報は、攻撃の兆候をつかむ脅威情報として活用できます。
つまりDeceptionは、外の偵察から中の横展開まで、攻撃者が通る道々におとりを仕掛けるソリューションです。ファイアウォールやEDRのような既存の対策を置き換えるものではなく、それらと並走しながら「攻撃者の動きにいち早く気づく」ことに特化したセンサー、という位置づけになります。
では、なぜこの方法が効くのか。順に見ていきます。
「触れた時点で怪しい」センサー
Deceptionの強みは、判断に迷わなくていいことです。
通常の検知を考えてみます。正規のアプリケーションへの通信の中から侵害を見つけるには、通信の中身を調べて「どこが怪しいのか」を理解しなければなりません。正常な業務通信が大量に混ざる中から異常を探すのは、手間もかかりますし、判断も難しい作業です。
Deceptionはこれとは逆の発想です。高度な解析技術で怪しさを見抜くのではなく、「価値のありそうなものに手を伸ばす」という攻撃者の動機そのものを利用します。解析の精度を競うのではなく、攻撃者が自分から罠に触れに来るのを待つ。検知の根拠を、技術ではなく相手の動機に置いているのです。
一方、Deceptionが置く「デコイ(おとりのサーバーやアプリ)」には、誰も用がありません。正規の利用者にとっては何の価値もないからです。ところが攻撃者の目には、認証サーバーやファイル共有といった「価値のありそうな標的」に見えます。守る側と攻める側で見え方がまったく違う、この非対称な関係がポイントです。
誰も用がない場所に誰かが触れた——それだけで攻撃の可能性が極めて高い。中身を細かく調べなくても、「触れたこと」自体が強い警報になります。デコイは組織の中に置かれた、誤報の少ないセンサーとして働くのです。
AIの「手当たり次第」が罠にかかる
AIエージェントの行動特性は、むしろDeceptionに有利に働きます。
AIによる攻撃は、人間のように一つひとつ慎重に進むのではなく、複数の候補を並行して試します。「疑わしければまず試す」という動き方です。標的の候補が増えるほど手当たり次第に触っていくため、その中におとりが混ざっていれば、触れてしまう可能性はむしろ高まります。攻撃の高速化・自動化が、そのまま罠にかかる確率を上げる。ここがDeceptionの面白いところです。
ZscalerでのDeceptionの構成
土台になるのは、ZCC(Zscaler Client Connector)とZPA(Zscaler Private Access)です。
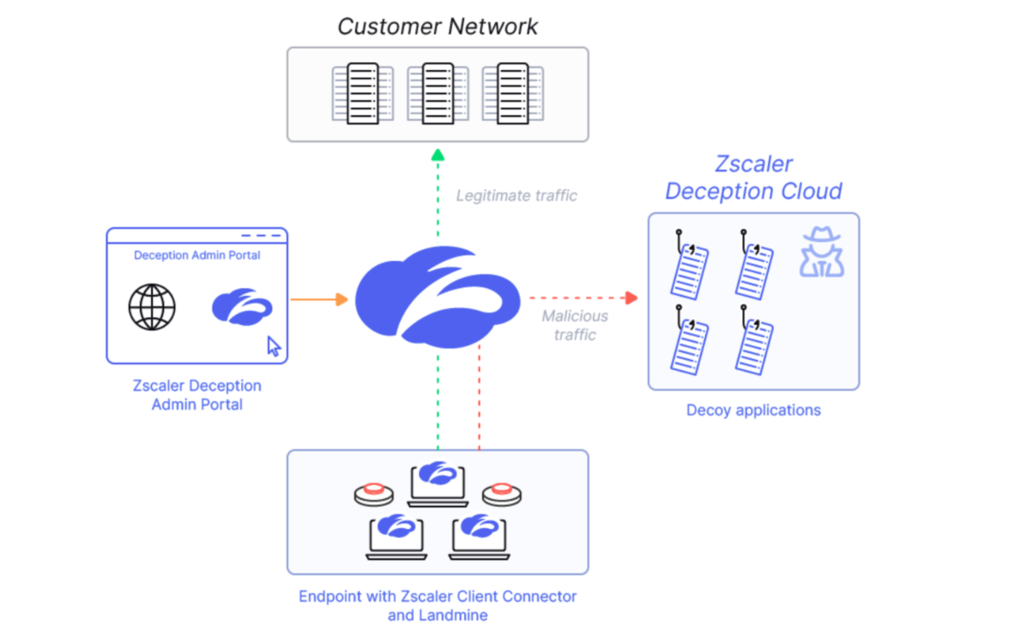
デコイの実体は、「Deception Cloud」と呼ばれる専用のクラウド環境にあります。エンドポイント型を除き、デコイは基本的にこのDeception Cloud上で動いていると考えてください。
では、社内の攻撃者からの通信をどうやってそこまで届けるのか。その土管の役割を果たすのがZPAです。デコイに向かう通信は、ZPAを通じてDeception Cloudへ引き込まれます。このDeception Cloudとの統合をZscalerがZPAでやってくれるため、利用者側でデコイ用のサーバーを立てたり、ネットワークを組み替えたりする必要はありません。すでにZPAをお使いであれば、その基盤がそのまま罠への通り道になるのです。
デコイの種類と動く場所
「おとり」と聞くと、応答するだけの張りぼてを想像するかもしれません。実際は違います。Deception Cloud上で動くデコイは、実際に動作する本物のアプリケーションです。ログイン画面には本当にログインでき、ファイル共有にはファイルが置かれている。攻撃者が触って操作しても、本物のシステムとして振る舞います。だからこそ攻撃者は気づかずに深入りし、その行動がそのまま記録されるわけです。
- アプリケーション型のデコイ:Deception Cloud上で動作。社内アプリ、認証画面、ファイル共有などを本物そっくりに用意できる
- エンドポイント型のデコイ:ZCCがインストールされた端末上で動作。端末に潜り込んだ攻撃者を足元で検知する
上記はざっくりとした捉え方であり、ADデコイや、GenAIデコイ、脅威インテリジェンスデコイなど、攻撃者の侵入経路の各ステップに仕込むためのデコイが用意されています。
なお、Deception自体はZscaler基盤が必須というわけではなく、単体でも構成できます。ただ、後述するとおり、Zscaler基盤とあわせて使ったときの手軽さが大きな魅力です。
Zscalerで使うからこその強み
攻撃者を罠まで導く「動線」ができている
AIが並列で探索する時代、罠が見つかる確度は飛躍的に上がっています。だからこそ「いち早く踏ませる」動線が勝負になります。
前述のとおり、AI型の攻撃は複数の候補を並行して手当たり次第に試します。つまり、罠は「いつか見つかる」ものではなく「すぐ見つかる」ものになりました。であれば守る側の狙いはひとつ。侵入の初期段階で、AIが真っ先に踏みたくなる罠を、目につく場所に置いておくことです。デコイへの動線をしっかり確保しておくほど、検知は早まります。
Zscaler Deceptionでは、「ルアー」と呼ばれるおとり情報を端末に仕込み、攻撃者をデコイへ誘導します。ルアーには、保存された認証情報や接続履歴など、攻撃者(や攻撃用のAI)がまず拾いに来る情報がそろっています。ここで気をつけたいのは、利用者の目に見える形のルアーにすると、正規の利用者が誤って触れてしまう可能性があることです。この点も考慮された仕込み方ができるようになっています。
このルアーの配置を担うのがZCCです。すでに各端末に入っているZCCがルアーを仕込んでくれるため、端末を一台ずつ設定して回る必要がありません。
追加の機材なしで、すぐ展開できる
「導入のハードルの低さ」は、触ってみて一番実感した部分です。
ZCCとZPAという既存の基盤に乗るため、追加の機材やサーバーを用意しなくても構成できます。展開もDeceptionの管理画面から行うだけ。デコイの作成からルアーの配布まで、画面上の操作で完結します。
さらに、検知した後の動きも作り込まれています。デコイに触れた端末に対して、ZIA・ZPAの隔離ルールをDeception側から自動で適用させることができます。「検知したら通信を締める」までがひとつながりです。EDRやSIEMといった他社製品との連携にも対応しています。
誤検知を防ぐ仕組みもある
脆弱性診断の担当者やEDRなど、業務上デコイに触れうる相手をあらかじめ登録しておく仕組みがあります。送信元IPアドレスによる除外や、EDRなどのプロセス登録による除外が可能で、「センサーとしての精度」を保つ工夫がされています。
ライセンスについて
Deceptionの機能はライセンスの区分によって利用範囲が異なりますが、お使いの既存ライセンスでも一部の機能を利用できる可能性があります。まずは今の契約でどこまで使えるか、確認してみる価値はあります。ライセンスごとの機能比較はZscalerのヘルプページ(範囲と制限事項)をご参照ください。
触ってみて驚いたこと
デコイが「本物にしか見えない」レベルで簡単にできてしまいます。
管理画面から数ステップでデコイを作成でき、できあがったものは普通のアプリケーションとして動作している——ように見えます。特に驚いたのはAIチャットのデコイで、実際に触っても一般利用のチャットツールと体感差がありませんでした。これなら攻撃者(あるいは攻撃用のAI)が本物と見分けるのは相当難しいはずです。
まとめ
Zscaler Deceptionを触ってみて感じたのは、次の3点です。
- AIエージェント時代に合った検知の考え方:「触れた時点で怪しい」というおとりの仕組みは、手当たり次第に試すAI型の攻撃にこそ効く
- Zscaler基盤との一体感:ZCC・ZPAをそのまま土台にでき、追加機材なしで展開から隔離まで完結する
- デコイの完成度:簡単に作れて、本物と見分けがつかない
「侵入されること」を前提に、内側にセンサーを仕込んでおく。その選択肢として、Zscaler Deceptionは有力な一手だと思います。
※本記事は投稿時点の情報に基づいており、内容の正確性・最新性・完全性を保証するものではありません。本情報の利用により生じた損害について当社は責任を負いかねますので、ご自身の環境で検証のうえご利用ください。
※本記事の内容には執筆者個人の見解が含まれており、必ずしも当社の公式見解を示すものではありません
ネットワールドが開催する 年に一度の大イベント
【 Networld Wiz 2026 】お申込み受付中!!
本ブログでご紹介したメーカーもイベントへ出展します!
セッション & ブース出展情報 随時更新中
▼ぜひチェックしてください▼